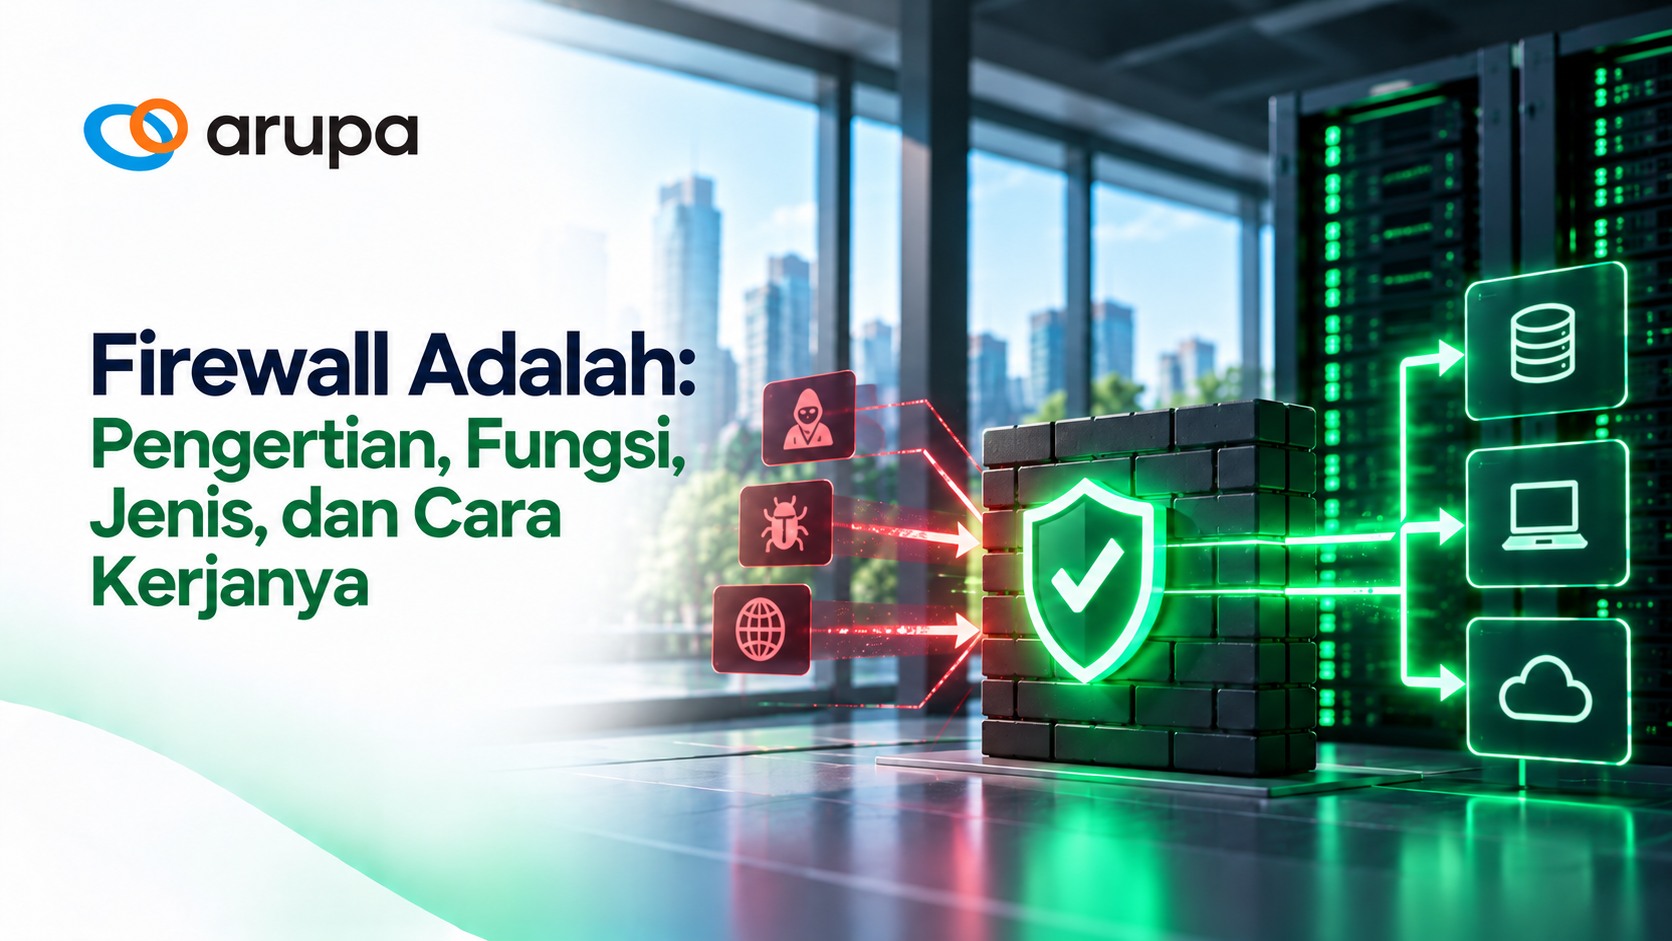
Firewall adalah sistem keamanan yang mengatur lalu lintas jaringan berdasarkan aturan tertentu. Bagi perusahaan, firewall membantu membatasi akses tidak sah, memisahkan sistem penting, dan mengawasi koneksi antara jaringan internal, kantor cabang, serta internet. Namun, firewall bukan satu-satunya lapisan pertahanan: efektivitasnya bergantung pada konfigurasi, pemantauan, dan kontrol keamanan lain yang menyertainya.
Ketika perusahaan mulai menggunakan cloud, aplikasi web, dan pola kerja hybrid, pertanyaannya bukan lagi sekadar “perlu firewall atau tidak?”, melainkan firewall jenis apa yang paling sesuai dengan risiko dan arsitektur bisnis? Berikut penjelasannya.
Apa Itu Firewall?
Secara sederhana, firewall adalah perangkat keras, perangkat lunak, atau layanan keamanan yang memeriksa lalu lintas jaringan lalu memutuskan apakah koneksi boleh diteruskan atau perlu ditolak. Keputusan ini mengikuti security policy: misalnya siapa yang boleh mengakses server keuangan, port apa yang boleh terbuka, dan dari mana administrator boleh masuk.
NIST, melalui Guidelines on Firewalls and Firewall Policy, menjelaskan firewall sebagai teknologi untuk mengendalikan lalu lintas antara jaringan atau host dengan tingkat kepercayaan dan kebutuhan keamanan berbeda. Artinya, penempatan dan aturannya sama pentingnya dengan merek perangkat yang digunakan.
Bayangkan aplikasi ERP ditempatkan pada jaringan internal. Tim keuangan boleh mengaksesnya melalui jalur yang ditentukan, sedangkan perangkat yang tidak dikenali tidak bisa langsung membuat koneksi ke database. Firewall membantu menegakkan batas tersebut. Contoh ini bersifat ilustratif; implementasinya tetap membutuhkan autentikasi pengguna dan kontrol akses aplikasi.
Apa Fungsi Firewall bagi Perusahaan?
- Mengontrol akses masuk dan keluar
Firewall dapat mengizinkan koneksi bisnis yang memang diperlukan sekaligus menolak jalur komunikasi yang tidak disetujui. Aturan allowlist dan prinsip least privilege membantu mengurangi layanan yang terekspos tanpa alasan operasional.
- Memisahkan jaringan yang berbeda tingkat risikonya
Server produksi, perangkat karyawan, jaringan tamu, dan lingkungan pengujian sebaiknya tidak selalu berada pada zona akses yang sama. Segmentasi yang diterapkan dengan firewall membatasi pergerakan ancaman jika salah satu bagian jaringan bermasalah.
- Memantau dan mencatat aktivitas koneksi
Log firewall membantu tim keamanan menginvestigasi koneksi yang ditolak, pola akses abnormal, atau perubahan aturan. Agar bermanfaat, log perlu disimpan, ditinjau, dan dikaitkan dengan sistem monitoring; banyaknya log saja bukan bukti keamanan.
- Menegakkan kebijakan akses jarak jauh
Firewall dapat mendukung koneksi VPN atau akses antar-lokasi, tergantung fitur solusi yang dipilih. Koneksi ini tetap memerlukan autentikasi kuat, pembatasan hak, dan pembaruan konfigurasi.
- Menjadi bagian dari pertahanan berlapis
Firewall membantu mengurangi permukaan serangan, tetapi tidak dapat menjamin semua malware, phishing, atau penyalahgunaan akun terhenti. Karena itu, perusahaan tetap membutuhkan kontrol endpoint, patching, MFA, backup, dan prosedur respons insiden.
Bagaimana Cara Kerja Firewall?
Prosesnya dimulai ketika perangkat mengirim paket data menuju tujuan tertentu. Firewall membandingkan informasi dan konteks koneksi dengan aturan yang berlaku: alamat sumber dan tujuan, protokol, port, status koneksi, atau karakteristik aplikasi bergantung pada teknologi yang digunakan.
Secara umum, alurnya sebagai berikut:
1. Lalu lintas tiba: paket atau sesi melewati titik inspeksi firewall.
2. Kebijakan diperiksa: sistem menilai koneksi terhadap aturan yang dikonfigurasi.
3. Keputusan dibuat: koneksi diizinkan, ditolak, atau dicatat untuk tindakan lanjutan.
4. Log dan alarm diproses: aktivitas yang relevan dipantau untuk mendukung investigasi dan perbaikan aturan.
Contohnya, kebijakan perusahaan hanya mengizinkan akses administrasi server dari jaringan VPN khusus. Permintaan dari alamat internet lain akan ditolak walaupun pengguna mengetahui alamat IP server. Tentu, keamanan keseluruhan masih bergantung pada pengelolaan kredensial, aplikasi, dan sistem operasi.
Jenis-Jenis Firewall dan Perbedaannya
- Packet-filtering firewall
Jenis ini mencocokkan lalu lintas dengan aturan berbasis alamat IP, protokol, dan port. Sederhana, tetapi pemeriksaannya terbatas jika dibandingkan teknologi yang memahami konteks koneksi atau aplikasi.
- Stateful inspection firewall
Stateful firewall menyimpan informasi keadaan koneksi, sehingga dapat membedakan paket yang merupakan bagian dari sesi sah dengan paket yang tidak sesuai dengan sesi tersebut. Ini merupakan kemampuan penting pada banyak firewall jaringan modern.
- Proxy atau application-layer firewall
Jenis ini bekerja sebagai perantara atau memeriksa komunikasi pada lapisan aplikasi tertentu. Pendekatan tersebut memungkinkan kebijakan lebih spesifik, tetapi perlu memperhitungkan kompatibilitas dan beban operasional.
- Next-generation firewall (NGFW)
NGFW umumnya menggabungkan kontrol jaringan dengan kemampuan tambahan seperti identifikasi aplikasi, intrusion prevention system (IPS), dan inspeksi ancaman. Kelengkapan fitur bergantung pada solusi dan lisensi; jangan menganggap semua NGFW mempunyai kemampuan yang sama.
- Web Application Firewall (WAF)
WAF dirancang untuk melindungi aplikasi web dan API dari pola serangan pada lapisan HTTP/HTTPS, misalnya SQL injection atau cross-site scripting. WAF bukan pengganti firewall jaringan karena objek yang dilindungi dan jenis kontrolnya berbeda. Untuk memahami pendekatan ini, lihat solusi Web Application Firewall Arupa.
Firewall, Antivirus, dan WAF: Apakah Sama?
Ketiganya saling melengkapi. Firewall jaringan mengatur komunikasi antar jaringan; antivirus atau endpoint protection berfokus pada ancaman di perangkat; sedangkan WAF memeriksa permintaan menuju aplikasi web. Sebuah perusahaan yang sudah memakai firewall tetap perlu mengamankan endpoint, melakukan patch aplikasi, dan menerapkan MFA.
Salah kaprah yang sering muncul adalah menganggap pemasangan firewall otomatis mengamankan seluruh server. Padahal aturan yang terlalu longgar, port administrasi yang terbuka, atau perangkat yang jarang diperbarui tetap menciptakan risiko.
Cara Memilih Firewall untuk Infrastruktur Bisnis
Sebelum membandingkan harga dan merek, buat daftar kebutuhan yang dapat diuji:
1. Petakan aset kritikal. Tentukan aplikasi, database, cabang, atau koneksi cloud yang perlu dilindungi.
2. Kenali pola lalu lintas. Hitung kebutuhan throughput, jumlah koneksi bersamaan, VPN, dan potensi pertumbuhan beban.
3. Tentukan kebijakan. Identifikasi zona jaringan, akses administrator, dan lalu lintas minimum yang harus diizinkan.
4. Uji visibilitas dan operasional. Pastikan log, pembaruan aturan, alert, serta pemulihan konfigurasi bisa dijalankan tim.
5. Evaluasi keberlangsungan layanan. Untuk sistem penting, pertimbangkan pasangan firewall ber-high availability agar perangkat keamanan tidak menjadi satu titik kegagalan.
6. Pastikan tanggung jawab jelas. Siapa yang menyetujui perubahan rule, menanggapi alert, dan meninjau konfigurasi secara berkala?
Jika kapasitas tim terbatas, model pengelolaan terkelola dapat dipertimbangkan. Arupa Firewall menyediakan solusi keamanan jaringan dengan opsi pengelolaan oleh tim Arupa; ruang lingkup dan SLA perlu dibahas sesuai kebutuhan perusahaan.
Contoh Penerapan Firewall pada Perusahaan
Misalnya sebuah perusahaan memiliki sistem ERP internal, aplikasi pelanggan berbasis web, serta karyawan yang bekerja dari luar kantor. Desain kontrolnya dapat berupa pemisahan zona server dan pengguna, akses admin lewat jalur khusus, firewall jaringan untuk lalu lintas antarzona, dan WAF pada aplikasi publik.
Saat satu laptop karyawan terinfeksi malware, segmentasi dapat membantu mencegah perangkat tersebut langsung mengakses server produksi. Namun hasil akhirnya tetap bergantung pada kualitas aturan, deteksi, dan kontrol keamanan lain. Contoh ini bukan hasil uji atau studi kasus pelanggan Arupa.
Kesimpulan
Firewall adalah fondasi penting untuk mengendalikan lalu lintas jaringan, membatasi akses tidak sah, dan mendukung keamanan sistem perusahaan. Nilainya bukan hanya pada perangkat atau fitur, tetapi pada kebijakan yang tepat, pemantauan berkelanjutan, dan integrasi dengan kontrol lain.
Ingin menilai apakah kebijakan firewall perusahaan sudah sesuai dengan arsitektur cloud dan jaringan saat ini? Pelajari layanan Arupa Firewall dan diskusikan kebutuhan segmentasi, monitoring, serta pengelolaan dengan tim Arupa.
FAQ
Apakah firewall sama dengan antivirus?
Tidak. Firewall mengatur komunikasi jaringan, sedangkan antivirus atau keamanan endpoint memeriksa aktivitas dan ancaman pada perangkat. Keduanya sebaiknya digunakan sebagai bagian dari strategi berlapis.
Apakah perusahaan yang memakai cloud tetap membutuhkan firewall?
Ya, kebijakan akses jaringan tetap dibutuhkan. Bentuknya dapat berupa firewall virtual, kontrol jaringan bawaan platform cloud, WAF, atau kombinasi beberapa kontrol sesuai arsitektur sistem.
Seberapa sering aturan firewall harus ditinjau?
Tidak ada satu interval yang cocok untuk semua perusahaan. Lakukan peninjauan berkala, setelah perubahan infrastruktur, dan segera saat ada indikasi insiden atau aturan yang tidak lagi diperlukan.