Ketika perusahaan mengevaluasi cloud platform, tampilan dashboard dan harga biasanya menjadi hal pertama yang terlihat. Namun keputusan infrastructure tidak seharusnya berhenti pada interface.
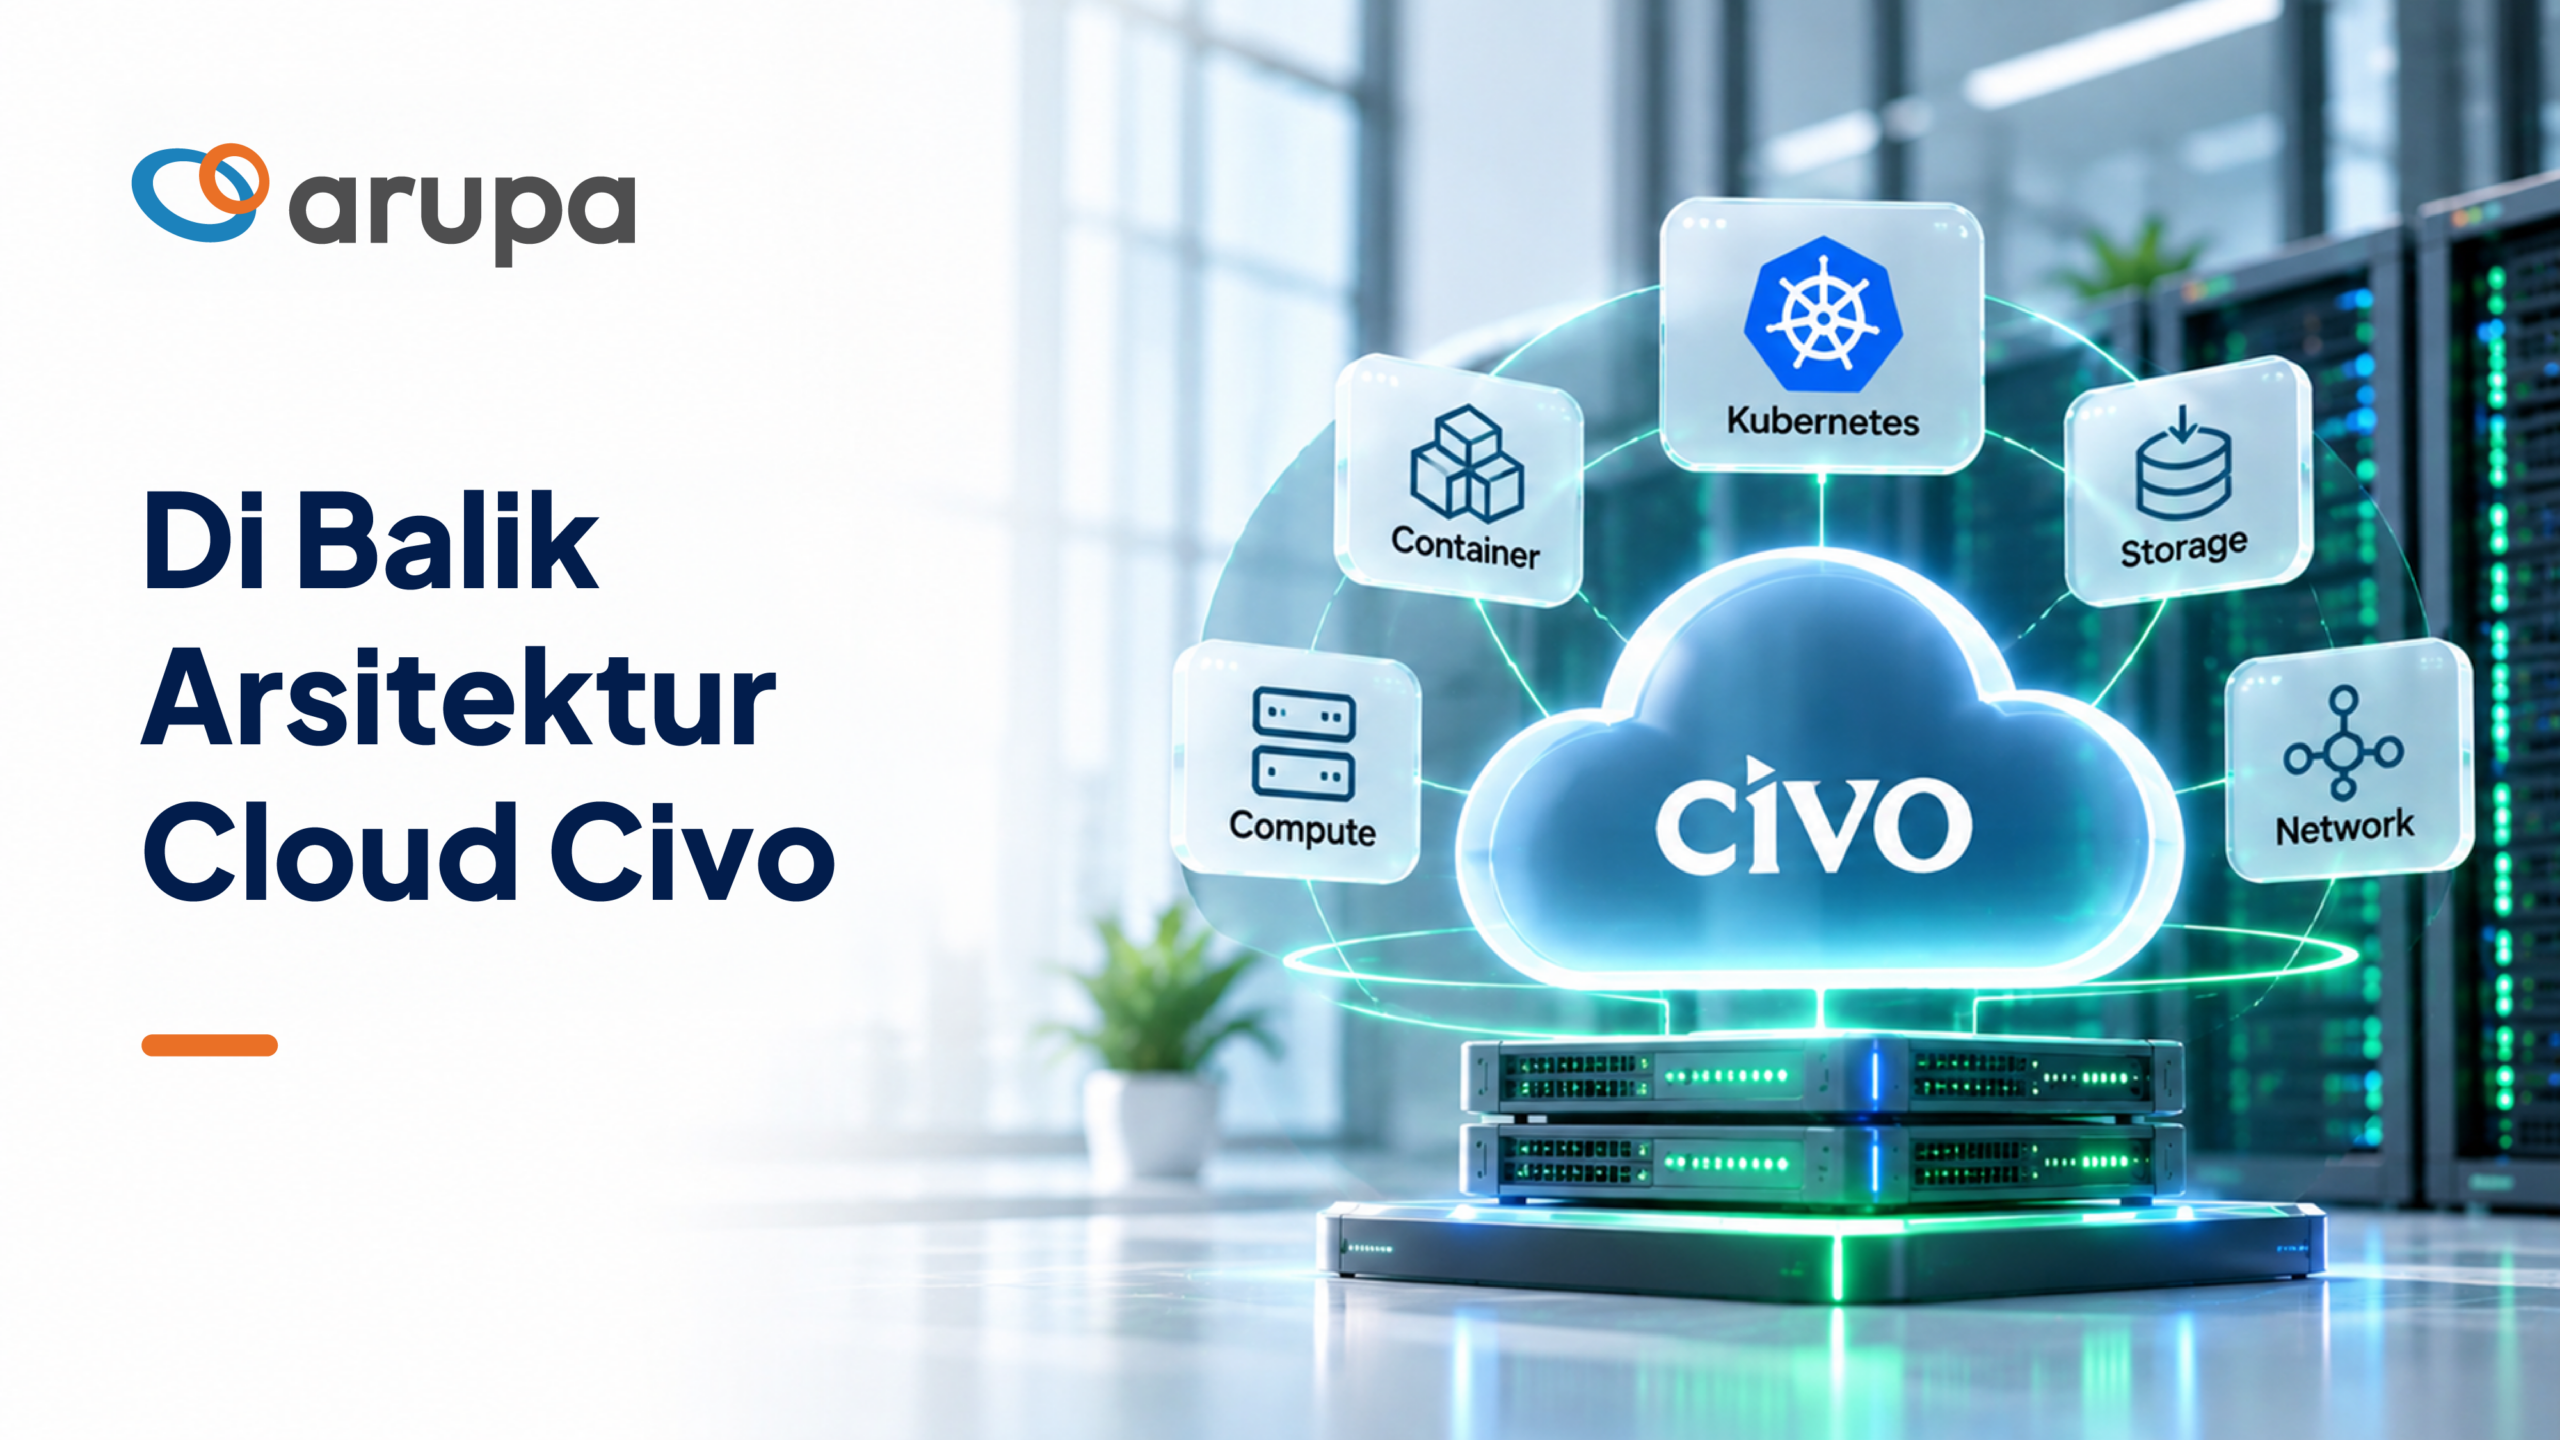
Pertanyaan yang lebih penting adalah bagaimana platform tersebut menyusun compute, networking, storage, dan Kubernetes sehingga workload dapat dikelola secara konsisten.
Dalam konteks Civo architecture, salah satu karakter yang paling terlihat adalah fokusnya terhadap Kubernetes dan penyederhanaan pengalaman pengguna. Meski demikian, “sederhana” tidak berarti infrastructure di belakangnya tidak memiliki komponen teknis. Justru platform cloud perlu mengabstraksikan banyak mekanisme agar pengguna tidak harus membangun semuanya sendiri.
Pembahasan berikut hanya menggunakan kemampuan yang dapat diverifikasi melalui dokumentasi resmi Civo dan tidak mencoba menebak detail internal infrastructure yang tidak dipublikasikan.
Kubernetes Menjadi Salah Satu Fondasi Utama Platform
Civo mendeskripsikan managed Kubernetes sebagai salah satu core services platformnya. Civo Kubernetes bersifat CNCF-conformant dan dapat dioperasikan menggunakan tooling umum seperti dashboard, Civo CLI, Terraform, dan kubectl.
Dalam praktiknya, hal ini penting karena interface Kubernetes yang digunakan pengguna tetap mengikuti model yang sudah umum di ekosistem cloud native.
Civo menyediakan K3s sebagai default cluster type dan juga mendokumentasikan opsi Talos Linux untuk kebutuhan tertentu. Pada CLI, cluster type dapat dipilih antara K3s dan Talos, sementara pilihan CNI yang didokumentasikan mencakup Flannel dan Cilium.
K3s sendiri merupakan distribusi Kubernetes ringan yang tetap kompatibel dengan Kubernetes. Civo menggunakan pendekatan tersebut untuk mengurangi overhead sekaligus mempercepat proses provisioning cluster.
Cluster Dapat Dibangun Melalui Beberapa Interface
Developer experience menjadi bagian penting dari sebuah cloud native platform.
Tidak semua tim ingin melakukan provisioning dengan cara yang sama.
Tim yang baru mencoba platform mungkin memilih dashboard.
Platform engineer lebih nyaman menggunakan CLI.
Infrastructure team yang sudah menerapkan Infrastructure as Code mungkin memilih Terraform.
Dokumentasi Civo mendukung ketiga pola tersebut. Cluster dapat dibuat melalui dashboard maupun CLI, dan konfigurasi seperti jumlah node, node size, firewall, network, Kubernetes version, hingga beberapa opsi architecture dapat didefinisikan saat provisioning.
Pendekatan ini memungkinkan proses sederhana untuk user baru tanpa menghilangkan automation untuk tim yang sudah lebih matang.
Compute dan Node Pool Menyesuaikan Karakter Workload
Kubernetes cluster membutuhkan compute untuk menjalankan Pod.
Civo memungkinkan pengguna menentukan node size ketika membuat cluster. Dokumentasinya juga menjelaskan node pool, yang memungkinkan satu cluster memiliki kelompok node dengan konfigurasi berbeda.
- Model ini berguna karena tidak semua workload memiliki karakter yang sama.
- Web service mungkin membutuhkan general-purpose compute.
- Workload lain lebih sensitif terhadap CPU atau memory.
- AI workload dapat membutuhkan GPU.
Dengan memisahkan node pool, tim dapat merancang penempatan workload berdasarkan kebutuhan resource, kemudian menggunakan Kubernetes scheduling mechanism untuk mengarahkan Pod ke kelompok node tertentu.
Tetapi konfigurasi tersebut tetap perlu didasarkan pada profiling aplikasi. Menambah node dengan spesifikasi tinggi tanpa memahami konsumsi aplikasi justru dapat menghasilkan infrastructure yang mahal tetapi tidak optimal.
Networking Dibangun sebagai Resource yang Dapat Dikontrol
Networking menjadi bagian yang sering menentukan apakah sebuah Kubernetes platform nyaman digunakan untuk production.
Civo menyediakan konsep network yang dapat digunakan untuk mengisolasi resource. Dokumentasi Civo menyebut network bersifat region-specific dan resource seperti instance maupun Kubernetes cluster dapat ditempatkan pada network tertentu ketika dibuat.
Firewall kemudian digunakan untuk mengontrol incoming dan outgoing traffic dari instance maupun cluster.
Civo secara eksplisit menyarankan pengguna menyesuaikan default firewall karena konfigurasi awal memiliki port terbuka, sehingga production environment memerlukan rule yang lebih terkontrol.
Dalam konteks security architecture, hal ini mengingatkan bahwa managed Kubernetes tidak menghapus kebutuhan security design.
Provider menyediakan mekanisme.
Pengguna tetap harus menentukan policy sesuai kebutuhan aplikasi.
Load Balancer Terintegrasi dengan Kubernetes
Aplikasi biasanya membutuhkan mekanisme untuk menerima traffic dari luar cluster.
Pada Civo, Kubernetes Service bertipe LoadBalancer dapat digunakan untuk menyediakan load balancer bagi workload Kubernetes. Dokumentasi Civo juga mendukung konfigurasi seperti algoritma load balancing dan firewall melalui annotation.
Untuk layanan yang tidak boleh diakses dari internet, Civo juga mendokumentasikan internal load balancer yang dapat diakses melalui private network.
Dari sisi developer experience, integrasi seperti ini penting.
Engineer dapat mendefinisikan kebutuhan networking menggunakan Kubernetes resource yang sudah familiar dan membiarkan cloud provider melakukan provisioning resource di bawahnya.
Ini merupakan contoh bagaimana kubernetes cloud dapat menghubungkan abstraction Kubernetes dengan infrastructure provider.
Persistent Storage Tetap Memiliki Lifecycle Sendiri
Container dirancang agar mudah dibuat dan diganti. Data tertentu tentu tidak boleh ikut hilang ketika container berubah.
Karena itu, persistent storage menjadi komponen penting bagi stateful workload.
Civo menyediakan block storage berupa volume yang dapat dibuat dan di-attach pada compute. Dokumentasinya menyatakan volume merupakan resource independen, bersifat region-specific, dan dapat dipindahkan di antara instance dalam region yang sama dengan batasan attachment tertentu.
Pada Kubernetes, storage kemudian dapat diakses melalui mekanisme volume dan persistent storage yang sesuai.
Namun architecture decision tetap harus melihat jenis data.
Block storage cocok untuk banyak workload yang membutuhkan filesystem atau disk semantics. Untuk unstructured data yang diakses melalui object API, pendekatan object storage dapat lebih sesuai.
Dalam portfolio Arupa, perusahaan dapat mempelajari Arupa Object Storage berbasis S3 sebagai opsi storage untuk skenario tersebut.
Scaling Tidak Hanya Menambah Pod
Civo mendokumentasikan kemampuan pengelolaan node pool dan cluster autoscaler untuk menyesuaikan compute cluster.
Di sisi Kubernetes sendiri, Horizontal Pod Autoscaler dapat menyesuaikan jumlah Pod berdasarkan metric.
Dua layer scaling ini menjawab kebutuhan yang berbeda.
Pod autoscaling menyesuaikan jumlah instance aplikasi.
Node scaling memastikan cluster memiliki compute yang memadai untuk menjalankan Pod tersebut.
Arsitektur production perlu mempertimbangkan keduanya.
Jika Pod bertambah tetapi node penuh, scheduling tidak dapat berjalan sebagaimana diharapkan. Sebaliknya, menambah banyak node tanpa scaling workload akan meninggalkan kapasitas idle.
Region Menjadi Boundary Penting dalam Cloud Architecture
Dokumentasi Civo menjelaskan bahwa banyak resource bersifat region-specific, termasuk Kubernetes cluster dan virtual machine.
Artinya, pemilihan region bukan sekadar pilihan lokasi pada dropdown.
Region memengaruhi placement workload, latency, resource dependency, desain recovery, serta data residency.
Untuk Indonesia, Civo telah memperkenalkan region yang di-host di Jakarta dan memposisikannya sebagai sovereign cloud services untuk pasar Indonesia.
Arupa menyediakan halaman khusus mengenai Civo Public Cloud Indonesia yang dapat digunakan perusahaan untuk melihat konteks layanan lokal tersebut.
Namun organisasi tetap perlu menentukan architecture sesuai workload. Deployment dalam satu region dan arsitektur high availability lintas failure domain adalah dua persoalan berbeda yang harus dibahas pada tahap desain.
Kesederhanaan Civo Ada pada Abstraction Layer
Jika dilihat dari berbagai komponen di atas, Civo architecture tetap memiliki konsep yang lazim pada cloud platform: compute, network, firewall, load balancer, storage, region, dan Kubernetes.
Kesederhanaan muncul dari bagaimana resource tersebut disajikan kepada pengguna.
Developer dapat membuat cluster tanpa merakit control plane dari nol.
Service Kubernetes dapat memicu provisioning load balancer.
Network dan firewall dapat dipilih pada saat pembuatan resource.
Automation tetap tersedia melalui CLI maupun Infrastructure as Code.
Itulah perbedaan antara “infrastructure yang sederhana” dan “infrastructure yang dibuat terasa sederhana”.
Bagi enterprise, abstraction tersebut tetap harus dilengkapi architecture review, security policy, capacity planning, backup, observability, dan governance.
Arupa menyediakan Professional Service untuk assessment dan architecture design serta Managed Service untuk pengelolaan infrastructure berkelanjutan jika organisasi membutuhkan pendampingan pada layer tersebut.
Jadwalkan Sesi Teknis bersama tim Arupa untuk membahas kebutuhan Kubernetes, network, compute, storage, security, dan workload sebelum menentukan desain deployment yang sesuai.
Kesimpulan
Melihat Civo architecture sebaiknya tidak berhenti pada klaim bahwa Kubernetes dapat dibuat dengan cepat. Yang lebih penting adalah memahami bagaimana komponen compute, network, firewall, load balancer, storage, node pool, dan region saling berhubungan.
Civo berusaha menempatkan sebagian kompleksitas infrastructure di balik abstraction yang lebih mudah digunakan sambil tetap mempertahankan interface yang familiar bagi pengguna Kubernetes.
Bagi perusahaan, pendekatan seperti ini dapat mengurangi pekerjaan provisioning dasar, tetapi tidak menggantikan architecture planning. Security, data protection, observability, resilience, capacity, dan governance tetap harus dirancang berdasarkan karakter workload.
FAQ
Apa yang menjadi dasar managed Kubernetes Civo?
Civo menyediakan managed Kubernetes yang CNCF-conformant. Dokumentasinya saat ini mencantumkan K3s sebagai default cluster type dan Talos sebagai opsi cluster lainnya.
Apakah Civo mendukung Infrastructure as Code?
Ya. Dokumentasi Civo mencakup pengelolaan resource melalui Terraform selain dashboard dan Civo CLI.
Apakah Kubernetes di Civo memiliki load balancer?
Civo menyediakan load balancer yang dapat digunakan oleh Kubernetes Service bertipe LoadBalancer, termasuk opsi integrasi firewall melalui annotation.
Bagaimana storage di Civo bekerja?
Civo menyediakan block storage volume sebagai resource independen yang dapat di-attach ke instance dan digunakan untuk kebutuhan persistent storage sesuai desain workload.
Apakah Civo tersedia di Indonesia?
Ya. Civo telah mengumumkan region Indonesia yang di-host di Jakarta untuk menyediakan cloud services bagi pasar Indonesia.
Comments are closed