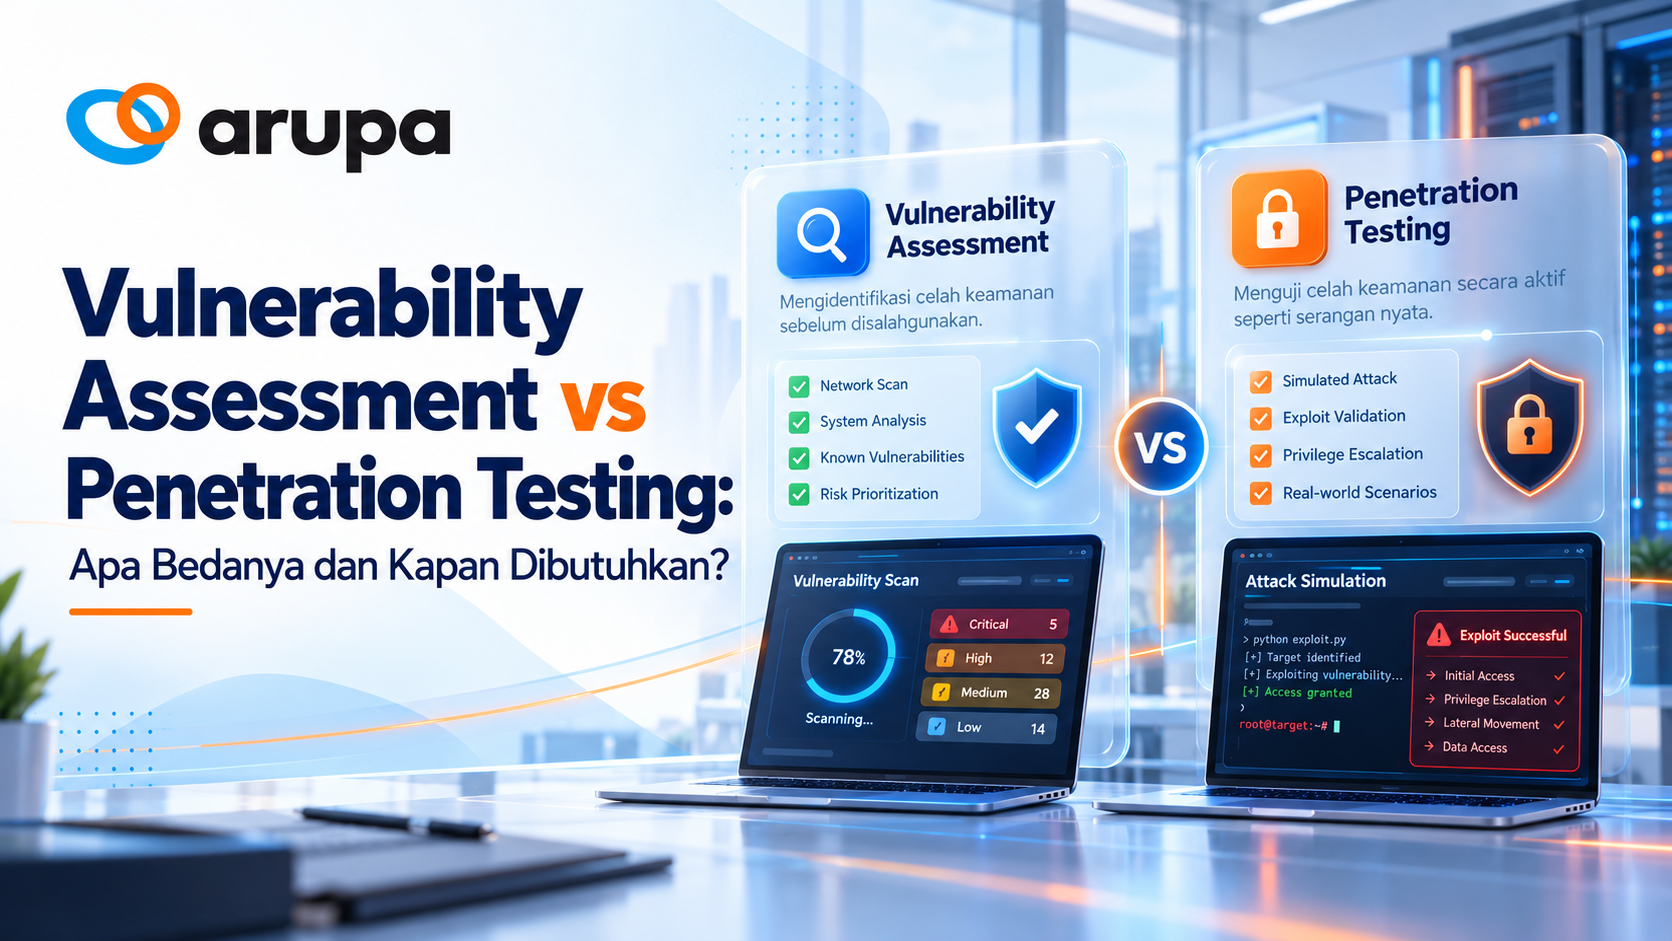
Vulnerability Assessment vs Penetration Testing: Apa Bedanya dan Kapan Dibutuhkan?
Banyak organisasi di Indonesia sudah rutin menjalankan vulnerability assessment atau penetration testing. Namun, sebagian masih bingung menentukan kapan harus menggunakan masing-masing metode.
Pertanyaan yang sering muncul adalah apakah vulnerability assessment sudah cukup untuk memenuhi kebutuhan compliance. Selain itu, apakah penetration testing bisa menggantikan vulnerability scanning yang dilakukan secara rutin?
Jawabannya tidak sesederhana memilih salah satu. Vulnerability Assessment vs Penetration Testing memiliki perbedaan dari segi tujuan, cakupan, metodologi, dan hasil pengujian.
Oleh karena itu, perusahaan perlu memahami fungsi masing-masing metode sebelum menentukan strategi keamanan siber yang tepat.
Pemahaman ini penting bagi CIO, CTO, Security Manager, dan tim IT Governance. Dengan begitu, program pengujian keamanan dapat disesuaikan dengan risiko bisnis dan kebutuhan regulasi.
Artikel ini membahas perbedaan vulnerability assessment dan penetration testing, kapan keduanya dibutuhkan, serta bagaimana penerapannya dalam strategi keamanan perusahaan.
Vulnerability Assessment: Memetakan Kerentanan Keamanan
Vulnerability assessment (VA) adalah proses untuk mengidentifikasi, mengklasifikasikan, dan memprioritaskan kerentanan pada infrastruktur IT.
Proses ini dapat mencakup server, perangkat jaringan, aplikasi web, API, hingga infrastruktur cloud.
Tujuan utamanya adalah memberikan gambaran mengenai kelemahan keamanan yang berpotensi menjadi risiko bagi organisasi.
Karakteristik Vulnerability Assessment
Berikut beberapa karakteristik utama vulnerability assessment:
- Cakupan pengujian luas: VA dapat memeriksa berbagai aset IT sesuai ruang lingkup yang ditentukan.
- Menggunakan automated scanning: Pengujian memanfaatkan vulnerability scanner untuk mendeteksi CVE, kesalahan konfigurasi, dan patch yang belum diterapkan.
- Menghasilkan daftar kerentanan: Laporan berisi temuan keamanan, tingkat risiko, dan rekomendasi perbaikan.
- Dilakukan secara berkala: VA umumnya menjadi bagian dari program vulnerability management yang dijalankan secara rutin.
Selain itu, hasil VA dapat membantu tim SecOps atau AppSec dalam menentukan prioritas perbaikan.
Sebagai contoh, perusahaan dapat mengetahui server mana yang memiliki kerentanan kritis. Tim IT kemudian dapat menjadwalkan patching atau melakukan hardening sesuai tingkat risiko.
Namun, vulnerability assessment tidak selalu membuktikan apakah setiap kerentanan dapat dieksploitasi dalam kondisi nyata.
Dengan demikian, VA lebih berfokus pada identifikasi dan pemetaan risiko daripada simulasi serangan mendalam.
Penetration Testing: Menguji Dampak Serangan Siber
Penetration testing (pentest) adalah simulasi serangan siber yang dilakukan secara terotorisasi untuk menguji keamanan sistem.
Pengujian ini bertujuan mengetahui apakah kerentanan dapat dieksploitasi dan seberapa besar dampaknya terhadap organisasi.
Berbeda dengan vulnerability assessment, penetration testing lebih menekankan kedalaman pengujian pada target tertentu.
Karakteristik Penetration Testing
Beberapa karakteristik penetration testing meliputi:
- Fokus pada pengujian mendalam: Pentest menargetkan sistem kritis atau skenario serangan tertentu.
- Melibatkan pengujian manual: Penguji menggunakan teknik yang menyerupai pendekatan penyerang untuk menemukan kelemahan keamanan.
- Menguji kemungkinan eksploitasi: Pentest dapat mengidentifikasi jalur serangan dan menguji efektivitas kontrol keamanan.
- Menghasilkan bukti teknis: Laporan menjelaskan temuan, dampak potensial, bukti pengujian, dan rekomendasi remediasi.
Selain itu, penetration testing dapat menggunakan pendekatan seperti vulnerability chaining, pengujian business logic, dan validasi kontrol akses.
Sebagai contoh, sebuah aplikasi mungkin memiliki kerentanan yang tidak terdeteksi melalui scanning biasa.
Melalui penetration testing, penguji dapat mengevaluasi apakah kelemahan tersebut memungkinkan akses tidak sah terhadap data sensitif.
Oleh karena itu, pentest membantu organisasi memahami risiko keamanan dari perspektif serangan yang realistis.
Kapan Penetration Testing Dilakukan?
Penetration testing biasanya dilakukan secara periodik atau ketika terjadi perubahan signifikan pada sistem.
Contohnya meliputi peluncuran aplikasi baru, migrasi cloud, integrasi sistem, dan perubahan arsitektur infrastruktur.
Selain itu, pentest juga dapat menjadi bagian dari kebutuhan audit keamanan dan evaluasi efektivitas kontrol.
Namun, frekuensi pengujian tetap perlu mempertimbangkan profil risiko serta kewajiban regulasi yang berlaku.
Tabel Perbandingan Vulnerability Assessment vs Penetration Testing
Vulnerability assessment dan penetration testing memiliki tujuan yang saling melengkapi.
Berikut perbandingan keduanya berdasarkan beberapa aspek utama.
| Aspek | Vulnerability Assessment | Penetration Testing |
| Tujuan | Mengidentifikasi dan memprioritaskan kerentanan | Menguji kemungkinan eksploitasi dan dampaknya |
| Fokus | Cakupan pengujian yang luas | Kedalaman pengujian pada target tertentu |
| Metodologi | Automated scanning dan validasi temuan | Pengujian manual dan eksploitasi terkontrol |
| Ruang Lingkup | Server, jaringan, aplikasi, dan cloud | Sistem kritis atau skenario serangan tertentu |
| Hasil | Daftar kerentanan dan rekomendasi | Bukti eksploitasi, jalur serangan, dan dampak |
| Frekuensi | Rutin sesuai kebutuhan organisasi | Periodik atau setelah perubahan signifikan |
| Pelaksana | Tim SecOps, AppSec, atau security assessor | Penetration tester berpengalaman |
| Manfaat | Visibilitas risiko dan prioritas remediasi | Validasi risiko serta efektivitas kontrol |
Dari perbandingan tersebut, terlihat bahwa kedua metode menjawab pertanyaan yang berbeda.
Vulnerability assessment membantu organisasi mengetahui kerentanan yang ada. Sementara itu, penetration testing membantu menguji kemungkinan dampak kerentanan terhadap sistem.
Karena itu, perusahaan tidak sebaiknya menganggap kedua pengujian tersebut sebagai metode yang saling menggantikan.
Kapan Perusahaan Membutuhkan Vulnerability Assessment?
Vulnerability assessment merupakan salah satu fondasi dalam pengelolaan keamanan infrastruktur IT.
Pengujian ini sangat relevan bagi perusahaan yang memiliki banyak aset digital dan membutuhkan pemantauan kerentanan secara berkelanjutan.
1. Memetakan Kerentanan Infrastruktur IT
Perusahaan dapat memiliki berbagai aset yang tersebar di lingkungan on-premises, cloud, dan hybrid.
Semakin banyak aset yang dikelola, semakin besar kebutuhan untuk memantau potensi kerentanannya.
Oleh karena itu, vulnerability assessment membantu perusahaan mendapatkan visibilitas terhadap kondisi keamanan infrastrukturnya.
2. Mendukung Kebutuhan Compliance
Beberapa standar keamanan mengharuskan organisasi menerapkan proses identifikasi dan pengelolaan kerentanan.
Misalnya, PCI DSS memiliki persyaratan terkait vulnerability scanning. Sementara itu, ISO 27001 menekankan pengelolaan risiko dan kontrol keamanan yang relevan.
Namun, pengujian VA saja tidak otomatis membuat organisasi memenuhi seluruh kewajiban compliance.
3. Memprioritaskan Patching dan Hardening
Tidak semua kerentanan memiliki tingkat risiko yang sama.
Sebagai contoh, kerentanan pada aplikasi yang terbuka ke internet dapat membutuhkan perhatian berbeda dibandingkan sistem internal.
Dengan hasil vulnerability assessment, tim IT dapat menyusun prioritas remediasi berdasarkan tingkat risiko dan kritikalitas aset.
4. Mendukung Pengembangan Aplikasi yang Aman
Vulnerability assessment juga dapat menjadi bagian dari proses pengembangan aplikasi.
Pengujian keamanan seperti SAST, DAST, dan SCA dapat membantu mendeteksi berbagai kelemahan pada tahapan pengembangan.
Dengan demikian, tim developer dapat memperbaiki masalah keamanan sebelum aplikasi digunakan di lingkungan produksi.
Kapan Perusahaan Membutuhkan Penetration Testing?
Penetration testing diperlukan ketika perusahaan membutuhkan pengujian yang lebih mendalam terhadap sistem atau aplikasi.
Berbeda dengan VA, pentest membantu mengevaluasi kemungkinan eksploitasi berdasarkan skenario serangan tertentu.
1. Sebelum Meluncurkan Aplikasi Baru
Peluncuran aplikasi bisnis sering melibatkan berbagai komponen, integrasi, dan hak akses.
Oleh karena itu, penetration testing dapat membantu mengidentifikasi kelemahan keamanan sebelum aplikasi digunakan secara luas.
Pengujian ini terutama relevan untuk aplikasi yang menangani transaksi atau data sensitif.
2. Setelah Perubahan Infrastruktur
Migrasi cloud, integrasi sistem, dan perubahan arsitektur dapat memengaruhi konfigurasi keamanan.
Selain itu, perubahan tersebut berpotensi memperkenalkan jalur serangan yang sebelumnya tidak tersedia.
Karena itu, penetration testing dapat dilakukan untuk mengevaluasi keamanan setelah perubahan signifikan.
3. Mendukung Audit dan Kebutuhan Regulator
Pada sektor tertentu, penetration testing menjadi bagian dari kewajiban pengujian keamanan.
Misalnya, industri perbankan memiliki ketentuan pengujian ketahanan siber berdasarkan regulasi OJK.
Namun, jenis pengujian, frekuensi, dan pelaporannya harus mengikuti aturan yang berlaku bagi organisasi tersebut.
4. Mengevaluasi Efektivitas Kontrol Keamanan
Perusahaan mungkin sudah menerapkan firewall, segmentasi jaringan, dan kontrol akses.
Namun, keberadaan teknologi keamanan tidak selalu menjamin seluruh risiko telah teratasi.
Melalui penetration testing, organisasi dapat mengevaluasi bagaimana kontrol tersebut bekerja ketika menghadapi skenario serangan.
Hasilnya dapat digunakan untuk memperbaiki kelemahan dan memperkuat strategi keamanan.
Mengapa Vulnerability Assessment dan Penetration Testing Harus Dikombinasikan?
Salah satu kesalahan umum adalah menganggap vulnerability assessment dapat menggantikan penetration testing.
Sebaliknya, ada juga organisasi yang merasa cukup melakukan pentest tanpa menjalankan vulnerability scanning secara rutin.
Padahal, kedua pendekatan memiliki cakupan dan tujuan berbeda.
Risiko Jika Hanya Menggunakan Vulnerability Assessment
VA dapat membantu menemukan banyak kerentanan dalam infrastruktur IT.
Namun, hasil scanning tidak selalu menunjukkan apakah kerentanan tersebut dapat dieksploitasi dalam kondisi nyata.
Akibatnya, perusahaan mungkin kesulitan menentukan temuan mana yang memiliki dampak bisnis paling besar.
Penetration testing dapat memberikan informasi tambahan melalui pengujian yang lebih mendalam.
Risiko Jika Hanya Menggunakan Penetration Testing
Penetration testing umumnya memiliki ruang lingkup dan waktu pengujian yang telah ditentukan.
Artinya, tidak semua aset perusahaan akan diperiksa secara menyeluruh.
Sementara itu, perubahan sistem dan munculnya kerentanan baru dapat terjadi setiap saat.
Tanpa vulnerability assessment berkala, perusahaan berisiko melewatkan kelemahan pada aset yang tidak masuk cakupan pentest.
Strategi Menggabungkan VA dan Pentest
Pendekatan yang lebih efektif adalah mengintegrasikan kedua metode dalam program keamanan yang berkelanjutan.
Perusahaan dapat menerapkan beberapa langkah berikut:
- Vulnerability assessment rutin untuk memantau kerentanan seluruh aset yang relevan.
- Penetration testing periodik untuk menguji sistem kritis dan skenario serangan.
- Remediasi berbasis risiko untuk menentukan prioritas perbaikan keamanan.
- Retesting untuk memvalidasi efektivitas perbaikan yang telah dilakukan.
Dengan pendekatan tersebut, organisasi memperoleh visibilitas yang luas sekaligus validasi risiko yang lebih mendalam.
Selain itu, hasil pengujian dapat menjadi masukan bagi pengembangan strategi keamanan jangka panjang.
Regulasi dan Standar Keamanan yang Relevan di Indonesia
Bagi perusahaan di industri teregulasi, pengujian keamanan tidak hanya berkaitan dengan perlindungan sistem.
Pengujian tersebut juga dapat menjadi bagian dari kewajiban tata kelola, manajemen risiko, dan kepatuhan.
Namun, setiap regulasi memiliki ruang lingkup dan persyaratan yang berbeda.
1. POJK 11/2022 dan SEOJK 29/2022
POJK Nomor 11/POJK.03/2022 mengatur penyelenggaraan teknologi informasi oleh bank umum.
Sementara itu, SEOJK Nomor 29/SEOJK.03/2022 memberikan ketentuan pelaksanaan terkait ketahanan dan keamanan siber bagi bank umum.
Dalam konteks tersebut, pengujian keamanan menjadi bagian penting dari manajemen risiko teknologi informasi.
Ketentuan ini mencakup pendekatan pengujian berdasarkan analisis kerentanan dan skenario serangan siber.
Oleh karena itu, bank perlu memastikan program pengujian sesuai dengan persyaratan regulator.
Frekuensi pengujian, ruang lingkup, dan kewajiban pelaporan harus mengacu pada ketentuan resmi yang berlaku.
2. BSSN dan Keamanan SPBE
Instansi pemerintah juga perlu memperhatikan keamanan Sistem Pemerintahan Berbasis Elektronik atau SPBE.
Dalam pelaksanaannya, pengujian keamanan dapat menjadi bagian dari evaluasi risiko dan perlindungan sistem elektronik.
Selain itu, pendekatan vulnerability assessment dan penetration testing dapat digunakan untuk membantu mengidentifikasi kelemahan teknis.
Namun, jenis pengujian yang diwajibkan tetap bergantung pada aturan dan kebutuhan masing-masing instansi.
3. UU PDP dan Standar Internasional
Undang-Undang Perlindungan Data Pribadi (UU PDP) menekankan pentingnya perlindungan data pribadi.
Meskipun tidak secara khusus mewajibkan semua organisasi melakukan VA atau pentest, perusahaan tetap perlu menerapkan langkah pengamanan yang sesuai.
Sementara itu, standar seperti ISO 27001 dan PCI DSS menyediakan kerangka atau persyaratan keamanan yang relevan.
Sebagai contoh, PCI DSS memuat persyaratan terkait vulnerability scanning dan penetration testing.
Dengan demikian, pemilihan metode pengujian harus mempertimbangkan regulasi, standar, dan karakteristik risiko organisasi.
Cara Memilih Penyedia Vulnerability Assessment dan Penetration Testing
Memilih penyedia security assessment merupakan keputusan penting bagi perusahaan.
Terutama bagi organisasi yang belum memiliki tim pengujian keamanan internal.
Penyedia yang tepat tidak hanya mampu menemukan kerentanan. Mereka juga harus membantu perusahaan memahami dampak dan langkah perbaikannya.
1. Periksa Pengalaman dan Kompetensi Tim
Pastikan pengujian dilakukan oleh tenaga profesional yang memiliki kompetensi relevan.
Sertifikasi seperti OSCP atau CREST dapat menjadi salah satu pertimbangan.
Namun, pengalaman pengujian pada sistem dan industri serupa juga perlu diperhatikan.
2. Evaluasi Metodologi Pengujian
Penyedia sebaiknya menggunakan metodologi yang jelas dan dapat dipertanggungjawabkan.
Beberapa referensi yang umum digunakan meliputi OWASP WSTG, NIST SP 800-115, dan PTES.
Selain itu, metodologi harus disesuaikan dengan jenis sistem dan tujuan pengujian.
3. Pastikan Ruang Lingkup Pengujian Jelas
Sebelum pengujian dimulai, perusahaan perlu menyepakati ruang lingkup serta aturan pelaksanaannya.
Dokumen ini dapat mencakup aset yang diuji, waktu pengujian, batasan aktivitas, dan prosedur penghentian.
Dengan begitu, pengujian dapat dilakukan secara terkontrol dan mengurangi risiko gangguan operasional.
4. Perhatikan Kualitas Laporan
Laporan pengujian harus mudah dipahami oleh tim teknis maupun manajemen.
Idealnya, laporan mencakup ringkasan eksekutif, temuan keamanan, tingkat risiko, dan rekomendasi remediasi.
Selain itu, bukti teknis perlu disajikan secara jelas agar tim IT dapat menindaklanjuti temuan.
5. Pastikan Ada Dukungan Retesting
Proses pengujian tidak seharusnya berhenti setelah laporan diberikan.
Perusahaan juga perlu memastikan bahwa kerentanan yang ditemukan telah diperbaiki.
Oleh karena itu, layanan retesting menjadi nilai tambah dalam memilih penyedia security assessment.
Kesimpulan
Vulnerability assessment dan penetration testing merupakan dua pendekatan yang saling melengkapi dalam strategi keamanan siber perusahaan.
Vulnerability assessment memberikan visibilitas terhadap kerentanan di berbagai aset IT. Sementara itu, penetration testing membantu menguji kemungkinan eksploitasi dan dampaknya terhadap sistem.
Keduanya memiliki peran penting dalam mendukung pengelolaan risiko, perbaikan keamanan, dan kebutuhan compliance.
Oleh karena itu, perusahaan perlu menentukan strategi pengujian berdasarkan tingkat risiko, karakteristik infrastruktur, dan kewajiban regulasi.
Dengan pendekatan yang tepat, organisasi dapat membangun program keamanan yang lebih terukur dan berkelanjutan.
Arupa Cloud Nusantara menyediakan layanan security assessment untuk membantu perusahaan mengevaluasi keamanan infrastruktur IT.
Konsultasikan kebutuhan Vulnerability Assessment dan Penetration Testing perusahaan Anda bersama tim Arupa.
FAQ
1. Apa perbedaan Vulnerability Assessment dan Penetration Testing?
Vulnerability assessment berfokus pada identifikasi dan prioritas kerentanan. Sementara itu, penetration testing menguji apakah kerentanan dapat dieksploitasi serta dampaknya terhadap sistem.
2. Apakah Vulnerability Assessment bisa menggantikan Penetration Testing?
Tidak sepenuhnya. Vulnerability assessment memberikan gambaran luas mengenai kerentanan. Sebaliknya, penetration testing memberikan pengujian mendalam pada target tertentu. Karena itu, keduanya sebaiknya saling melengkapi.
3. Kapan perusahaan perlu melakukan Vulnerability Assessment?
Vulnerability assessment sebaiknya dilakukan secara rutin sesuai profil risiko perusahaan. Selain itu, pengujian ini relevan setelah perubahan infrastruktur atau ketika muncul kerentanan baru.
4. Kapan Penetration Testing diperlukan?
Penetration testing dapat dilakukan sebelum aplikasi diluncurkan, setelah migrasi cloud, atau ketika terjadi perubahan signifikan. Pengujian juga dapat diperlukan untuk memenuhi persyaratan audit dan regulasi tertentu.
5. Apakah Penetration Testing wajib untuk compliance di Indonesia?
Kewajiban penetration testing bergantung pada sektor dan regulasi yang berlaku. Sebagai contoh, sektor perbankan memiliki ketentuan pengujian keamanan siber dari OJK. Oleh karena itu, organisasi perlu memeriksa persyaratan yang sesuai.
6. Berapa frekuensi ideal Vulnerability Assessment dan Penetration Testing?
Vulnerability assessment umumnya dilakukan lebih rutin, misalnya bulanan atau kuartalan. Sementara itu, penetration testing dilakukan secara periodik atau setelah perubahan signifikan. Frekuensi akhirnya disesuaikan dengan risiko dan regulasi.
7. Apa yang perlu diperhatikan saat memilih penyedia Security Assessment?
Perhatikan kompetensi penguji, metodologi, ruang lingkup, dan kualitas laporan. Selain itu, pastikan penyedia memiliki proses retesting untuk memvalidasi hasil perbaikan keamanan.