Ketika semakin banyak aplikasi perusahaan menyimpan file, arsip, log, dan dataset analitik di object storage, sistem penyimpanan tersebut menjadi bagian penting dari operasional IT. MinIO, sebagai platform object storage yang kompatibel dengan API S3, dapat menjadi tempat penyimpanan bagi berbagai aplikasi. Namun, konsentrasi data juga menimbulkan risiko: koneksi dapat disadap, data tersimpan dapat terekspos, atau kredensial digunakan di luar kewenangannya.
Karena itu, menjaga keamanan MinIO bukan sekadar memasang firewall atau membuat kata sandi administrator. Ada tiga fondasi yang perlu diperhatikan sejak awal: keamanan koneksi, enkripsi data tersimpan, dan pengendalian hak akses. Ketiganya bekerja bersama untuk membantu perusahaan melindungi data penting.
Mengapa Keamanan MinIO Perlu Dirancang Berlapis?
Sebelum menyiapkan konfigurasi teknis, tim IT perlu memahami bagaimana data masuk, disimpan, dan digunakan. Pendekatan ini disebut threat model: memetakan jalur yang mungkin menjadi titik risiko, lalu menerapkan kontrol sesuai kebutuhan.
Pada MinIO, pertanyaannya sederhana. Apakah koneksi aplikasi ke server sudah terlindungi? Apakah objek tetap aman ketika berada di disk? Siapa yang boleh membaca, menambahkan, atau menghapus objek? Dengan menjawab ketiga pertanyaan ini, perusahaan bisa menghindari kesalahan umum berupa perlindungan yang kuat di satu sisi tetapi longgar di sisi lain.
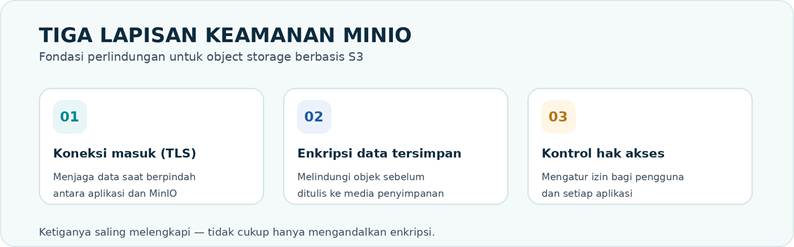
Gambar 1. Tiga fondasi pengamanan MinIO: koneksi, penyimpanan, dan akses.
1. Amankan Koneksi Aplikasi dengan TLS
Lapisan pertama adalah data in transit, yaitu data ketika bergerak dari aplikasi menuju MinIO atau sebaliknya. MinIO dapat dikonfigurasi untuk menggunakan Transport Layer Security (TLS), sehingga lalu lintas data dikirim melalui koneksi terenkripsi. Tanpa perlindungan tersebut, lalu lintas yang melewati jaringan dapat lebih mudah menjadi target penyadapan.
Untuk mengaktifkan TLS, sistem memerlukan sertifikat digital dan private key yang dipasang dengan benar. Sertifikat berfungsi membantu aplikasi memastikan identitas endpoint yang dihubunginya. Pada lingkungan yang diakses melalui internet, sertifikat dari Certificate Authority (CA) tepercaya umumnya lebih praktis. Sementara itu, deployment internal dapat menggunakan CA milik organisasi.
Sertifikat self-signed memang dapat digunakan, tetapi aplikasi klien biasanya memerlukan pengaturan kepercayaan tambahan. Jika jumlah aplikasi bertambah, distribusi dan pembaruan sertifikat secara manual dapat menyulitkan pengelolaan. Untuk cluster MinIO terdistribusi, konfigurasi sertifikat di setiap node juga harus dikelola secara konsisten dan private key wajib dijaga.
Perlu diingat, MinIO juga mungkin berkomunikasi dengan layanan eksternal, misalnya layanan audit log. Keamanan koneksi keluar dan kepercayaan terhadap sertifikat CA layanan tersebut tidak boleh diabaikan. TLS melindungi perjalanan data, tetapi tidak menggantikan kebutuhan enkripsi pada tempat penyimpanan.
2. Terapkan Encryption at Rest Sejak Awal
Setelah koneksi aman, perhatian berikutnya adalah data at rest: objek yang sudah berada di media penyimpanan. MinIO mendukung server-side encryption, yaitu enkripsi yang dilakukan pada data saat diunggah, sebelum objek ditulis ke disk. Tujuannya agar data tidak tersimpan sebagai informasi yang mudah dibaca apabila lapisan penyimpanan diakses tanpa izin.
Dalam arsitektur yang dijelaskan MinIO, pengelolaan kunci enkripsi dapat diintegrasikan dengan Key Management System (KMS), misalnya HashiCorp Vault. MinIO berkomunikasi melalui KES, lapisan penghubung yang membantu memisahkan operasi penyimpanan dari layanan pengelolaan kunci. Pendekatan ini memudahkan pengaturan akses terhadap kunci serta perencanaan ketersediaan layanan kunci pada lingkungan terdistribusi.
Hal penting yang sering terlewat adalah waktu penerapan kebijakan enkripsi. Pada skenario pengaturan enkripsi bucket yang dibahas dalam panduan, perubahan konfigurasi berlaku untuk objek baru yang masuk. Objek yang telah tersimpan sebelumnya tidak otomatis menjadi terenkripsi. Oleh sebab itu, rencana enkripsi sebaiknya dibuat sebelum sistem menerima data produksi, disertai strategi penanganan data lama bila diperlukan.
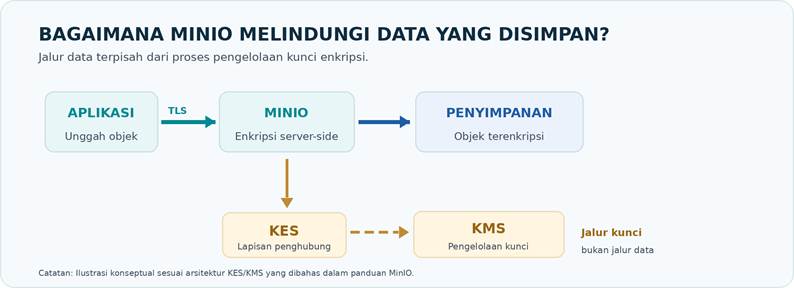
Gambar 2. Ilustrasi konseptual hubungan alur data MinIO dengan KES dan KMS.
3. Kelola Hak Akses dengan Policy yang Tepat
Enkripsi tidak otomatis menentukan siapa yang boleh membuka sebuah file. Untuk itu, MinIO menggunakan kebijakan akses berbasis izin yang mengikuti konsep policy S3. Administrator dapat menentukan tindakan yang diizinkan atau ditolak dan sumber daya mana yang boleh diakses, kemudian menerapkan kebijakan tersebut kepada pengguna atau grup.
Sebagai contoh, pengguna yang hanya memerlukan laporan dapat diberikan akses baca tanpa izin menambahkan atau menghapus objek. Sebaliknya, proses pengiriman data dapat diberi izin tulis yang sesuai. Kebijakan seperti ini membantu menerapkan prinsip least privilege: setiap identitas hanya memperoleh akses yang dibutuhkan untuk tugasnya.
MinIO mengenal pengguna internal yang dikelola langsung pada platform dan opsi identitas eksternal, seperti OpenID Connect atau LDAP/Active Directory. Namun, implementasi identitas eksternal memerlukan rancangan tersendiri. Hal terpenting untuk tahap awal adalah memastikan hak akses tidak diberikan terlalu luas hanya demi mempermudah operasional.
Service Account: Pisahkan Kredensial Manusia dan Aplikasi
Salah satu risiko operasional adalah menggunakan satu kredensial pengguna untuk banyak aplikasi. Ketika kredensial tersebut bocor, seluruh aplikasi yang memakainya ikut terpapar. MinIO menyediakan service account, yakni identitas yang terkait dengan pengguna dan dapat dipakai aplikasi menggunakan pasangan access key dan secret key tersendiri.
Service account dapat mewarisi izin dari pengguna induknya, tetapi haknya juga bisa dipersempit. Contohnya, aplikasi dashboard cukup diberi hak baca pada satu bucket, bukan semua data dalam cluster. Jika aplikasi tidak lagi dipakai atau kredensialnya terindikasi bocor, service account terkait dapat dinonaktifkan atau dihapus tanpa harus memakai ulang kredensial utama.
Langkah Praktis Sebelum MinIO Masuk Lingkungan Produksi
Agar implementasi tidak hanya aman di atas kertas, tim IT dapat menggunakan pemeriksaan awal berikut sebelum menjalankan workload yang penting:
- Gunakan TLS dengan sertifikat yang dipercaya aplikasi klien serta kelola pembaruannya.
- Tentukan kebutuhan enkripsi objek dan integrasi pengelolaan kunci sebelum data produksi masuk.
- Tinjau permission setiap pengguna, grup, dan service account; hindari izin yang berlebihan.
- Siapkan proses menonaktifkan kredensial aplikasi ketika tidak digunakan, bocor, atau disalahgunakan.
- Rencanakan kontrol lanjutan seperti audit logging, pencegahan penyalahgunaan akses internal, dan kepatuhan.
Daftar ini adalah fondasi, bukan daftar lengkap seluruh kontrol keamanan. Artikel MinIO yang menjadi rujukan juga menempatkan audit logging, ancaman dari orang dalam, dan aspek compliance sebagai topik lanjutan setelah koneksi, penyimpanan, dan akses dasar diamankan.
Bangun Keamanan Object Storage dengan Pendekatan yang Tepat
Keamanan MinIO yang baik dimulai dari arsitektur yang tepat, bukan hanya fitur yang dinyalakan satu per satu. TLS melindungi data saat berpindah, encryption at rest melindungi objek di disk, sedangkan policy dan service account mengendalikan siapa yang dapat mengaksesnya. Ketika ketiga fondasi ini dirancang sejak awal, pengelolaan object storage menjadi lebih terarah.
Sedang merencanakan implementasi atau mengevaluasi keamanan MinIO di perusahaan? Konsultasikan kebutuhan object storage Anda bersama tim Arupa untuk mendiskusikan rancangan koneksi aman, enkripsi, dan hak akses yang sesuai dengan lingkungan IT perusahaan.