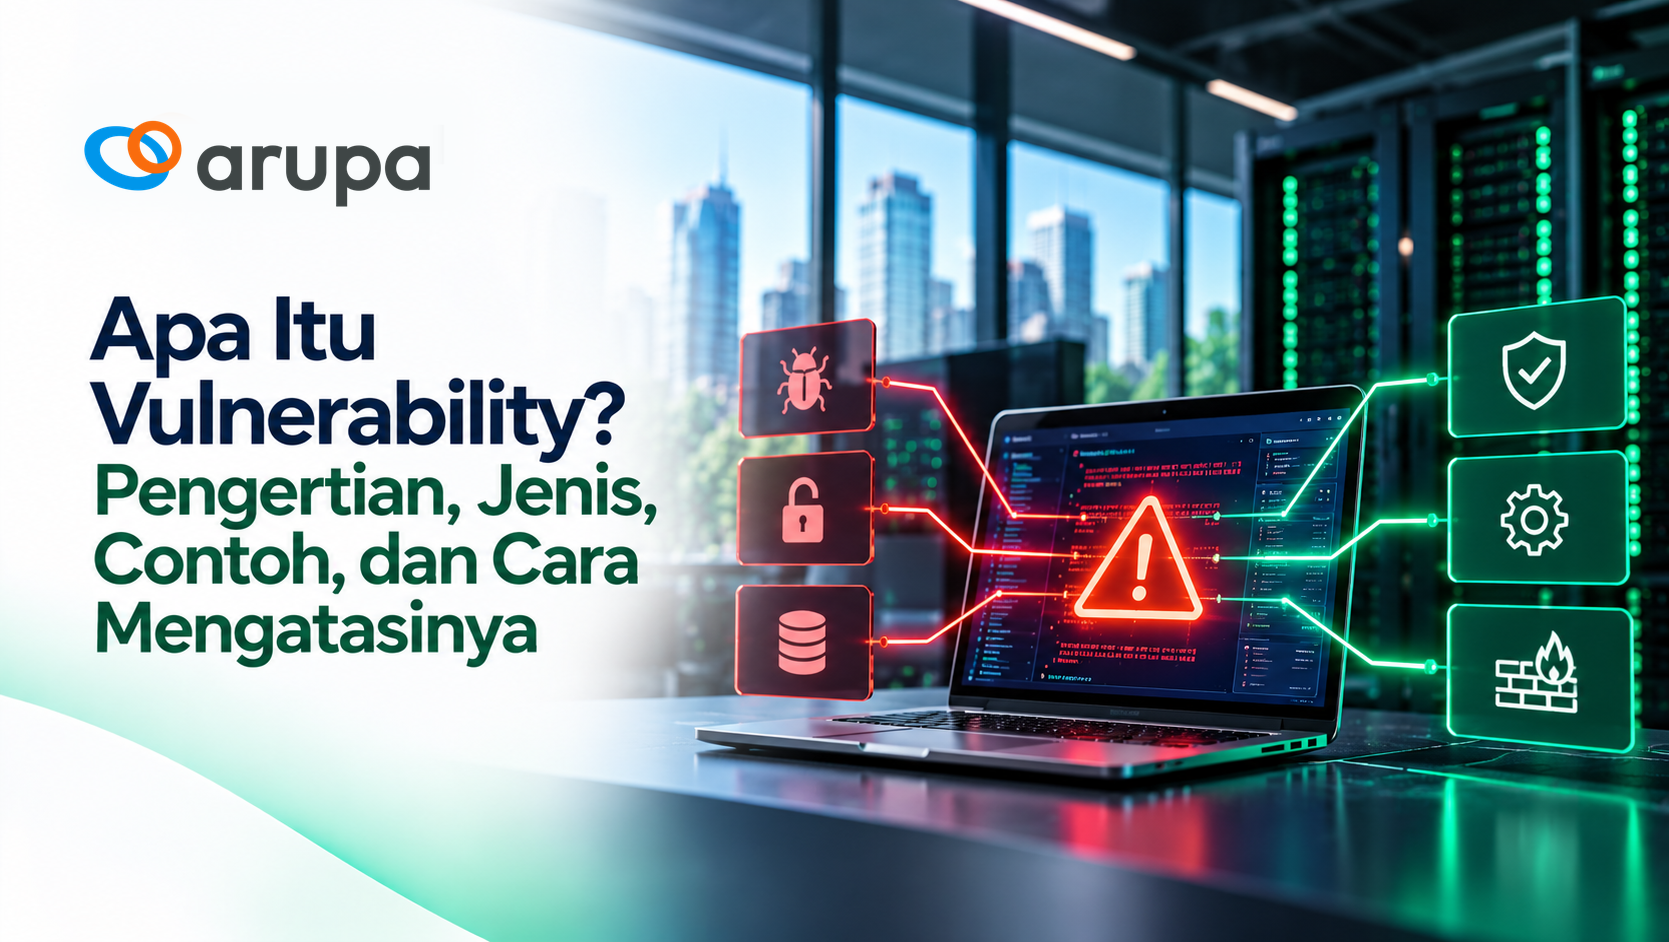
Perusahaan bisa saja sudah memakai firewall, antivirus, dan layanan cloud, tetapi tetap memiliki celah yang memungkinkan data diakses tanpa izin. Celah tersebut tidak selalu berasal dari serangan yang canggih. Kata sandi yang mudah ditebak, sistem yang belum diperbarui, atau pengaturan akses yang terlalu luas juga dapat membuka peluang terjadinya insiden.
Dalam keamanan siber, celah seperti itu dikenal sebagai vulnerability. Memahami apa itu vulnerability membantu perusahaan melihat keamanan sebagai proses pengelolaan risiko yang berkelanjutan, bukan sekadar memasang satu produk proteksi.
Apa Itu Vulnerability?
Vulnerability adalah kelemahan atau kerentanan pada sistem, proses, konfigurasi, maupun kontrol keamanan yang dapat dimanfaatkan atau dipicu oleh suatu ancaman. Kerentanan dapat ditemukan di aplikasi, server, perangkat jaringan, layanan cloud, hingga prosedur operasional.
Definisi ini sejalan dengan glosarium National Institute of Standards and Technology (NIST), yang menjelaskan kerentanan sebagai kelemahan pada sistem atau kontrol yang dapat dieksploitasi atau dipicu oleh sumber ancaman. Contohnya adalah aplikasi dengan validasi akses yang tidak memadai sehingga pengguna biasa bisa melihat data yang seharusnya hanya tersedia bagi administrator.
Vulnerability tidak otomatis berarti perusahaan sedang diserang. Namun, ketika kerentanan bertemu dengan ancaman dan kondisi yang memungkinkan eksploitasi, risiko gangguan operasional, kehilangan kerahasiaan data, atau perubahan data tanpa izin dapat meningkat.
Perbedaan Vulnerability, Threat, dan Risk
Ketiga istilah ini sering dipakai bergantian, padahal maknanya berbeda.
| Istilah | Arti sederhana | Contoh di perusahaan |
|---|---|---|
| Vulnerability | Kelemahan yang bisa dimanfaatkan | Server belum memasang pembaruan keamanan |
| Threat | Peristiwa atau pihak yang berpotensi merugikan | Pelaku mencoba mengeksploitasi server tersebut |
| Risk | Kemungkinan dan dampak kerugian dalam konteks tertentu | Aplikasi bisnis terganggu atau data pelanggan terekspos |
Dengan kata lain, vulnerability adalah salah satu faktor yang memengaruhi risiko, tetapi tingginya risiko tidak ditentukan oleh kerentanan saja. Apakah server dapat diakses dari internet, jenis data yang diproses, dan keberadaan kontrol tambahan juga penting.
Jenis-Jenis Vulnerability yang Perlu Dikenali
1. Kerentanan software dan aplikasi
Bug pada aplikasi, library, atau sistem operasi dapat membuka celah keamanan. Misalnya, aplikasi menggunakan komponen yang memiliki kerentanan publik dan belum menerima patch. Tidak semua bug merupakan kelemahan keamanan, tetapi bug yang memengaruhi kerahasiaan, integritas, atau ketersediaan sistem perlu dianalisis sebagai potensi vulnerability.
2. Kerentanan konfigurasi
Sistem yang secara teknis aman dapat menjadi rentan karena pengaturan yang salah. Contohnya adalah port administrasi terbuka untuk publik, penyimpanan cloud yang salah dikonfigurasi, atau akun layanan yang memiliki izin yang lebih luas daripada kebutuhannya.
Kesalahan konfigurasi sering terjadi saat organisasi mengelola banyak sistem dengan kebijakan yang tidak konsisten.
3. Kerentanan jaringan dan infrastruktur
Perangkat jaringan yang memakai firmware lama, protokol yang tidak aman, atau segmentasi yang lemah dapat memperbesar dampak insiden. Apabila satu perangkat berhasil dikompromikan, kelemahan segmentasi dapat memudahkan pergerakan menuju sistem lain.
4. Kerentanan identitas dan akses
Kata sandi lemah, akun bersama tanpa jejak audit, tidak digunakannya autentikasi multifaktor untuk akses sensitif, dan hak akses berlebih merupakan contoh kelemahan kontrol identitas. Risiko dari kerentanan ini dapat berbeda tergantung pada peran akun dan sistem yang dapat diakses.
5. Kerentanan proses dan operasional
Kelemahan juga dapat muncul dari prosedur yang tidak berjalan. Contohnya adalah aset yang tidak tercatat, tidak adanya penanggung jawab patch, atau cadangan data yang tidak pernah diuji pemulihannya. Ini menunjukkan bahwa keamanan tidak semata-mata persoalan kode.
Bagaimana Vulnerability Ditemukan?
Perusahaan biasanya menggabungkan beberapa pendekatan, bukan mengandalkan satu pemeriksaan.
1. Inventaris aset. Catat aplikasi, server, perangkat jaringan, layanan cloud, dan pemilik sistem. Aset yang tidak diketahui sulit dilindungi.
2. Vulnerability scanning. Gunakan alat yang sesuai untuk mendeteksi versi software yang rentan, konfigurasi yang tidak aman, dan kelemahan lain yang dapat diperiksa secara otomatis.
3. Validasi temuan. Periksa apakah hasil pemindaian benar-benar relevan dengan versi, konfigurasi, dan kondisi sistem agar false positive tidak langsung menjadi prioritas.
4. Pengujian keamanan terotorisasi. Pada aplikasi atau aset penting, pengujian manual dapat melengkapi hasil pemindaian untuk memahami kemungkinan dampak kelemahan.
5. Pemantauan berkelanjutan. Perubahan konfigurasi, pembaruan software, dan informasi kerentanan terbaru membuat evaluasi perlu dilakukan secara berkala.
Perlu dibedakan antara menemukan kerentanan dan membuktikan bahwa celah dapat dieksploitasi. Untuk memahami dua metode pengujiannya, baca artikel Arupa tentang Vulnerability Assessment vs Penetration Testing. Artikel tersebut berfokus pada proses pengujian, sedangkan pembahasan ini berfokus pada arti dan pengelolaan vulnerability.
Bagaimana Menentukan Vulnerability yang Harus Diperbaiki Lebih Dulu?
Tidak semua temuan harus ditangani dengan urutan yang sama. Penilaian tingkat keparahan teknis seperti CVSS dapat membantu, tetapi bukan satu-satunya dasar. Perusahaan perlu mempertimbangkan:
• Eksposur aset: apakah sistem terbuka ke internet atau hanya dapat diakses secara internal.
• Bukti eksploitasi: apakah kerentanan diketahui telah digunakan dalam serangan nyata.
• Kritikalitas bisnis: seberapa penting layanan tersebut bagi pelanggan dan operasional.
• Kontrol yang tersedia: apakah segmentasi, pembatasan akses, atau mitigasi sementara sudah mengurangi risiko.
• Kemampuan perbaikan: waktu patch, kebutuhan pengujian, dan potensi dampak perubahan terhadap layanan.
Sebagai salah satu sumber prioritas, CISA Known Exploited Vulnerabilities (KEV) mencatat kerentanan yang diketahui telah dieksploitasi di dunia nyata. Informasi ini membantu organisasi membedakan temuan teoritis dari kelemahan yang memiliki bukti eksploitasi.
Contohnya, kelemahan berisiko sedang pada sistem yang langsung terhubung ke internet dapat membutuhkan penanganan lebih cepat daripada temuan dengan skor teknis tinggi pada aset terisolasi. Prioritas akhirnya bergantung pada konteks dan toleransi risiko organisasi.
Cara Mengatasi dan Mengurangi Risiko Vulnerability
Perbarui sistem dan kelola patch secara terencana
Gunakan pembaruan keamanan dari vendor dan jadwalkan pengujian terlebih dahulu untuk aplikasi kritikal. Bila patch tidak dapat segera diterapkan, dokumentasikan alasan dan gunakan kontrol kompensasi yang layak, misalnya membatasi akses sementara.
Terapkan prinsip least privilege
Berikan hak akses sesuai kebutuhan pekerjaan. Audit akun administratif, gunakan autentikasi multifaktor untuk akses penting, dan cabut akses yang tidak lagi diperlukan. Pengaturan ini mengurangi dampak jika satu akun disalahgunakan.
Perkuat konfigurasi dan segmentasi
Kurangi layanan yang tidak diperlukan, batasi akses administratif, dan pisahkan jaringan berdasarkan tingkat risiko. Solusi seperti Firewall Arupa dapat menjadi bagian dari strategi segmentasi dan pengendalian lalu lintas, tetapi tidak menggantikan perbaikan kerentanan pada aplikasi.
Lakukan remediasi dan pengujian ulang
Catat pemilik temuan, tenggat perbaikan, perubahan yang dilakukan, serta bukti verifikasi. Temuan belum dianggap selesai hanya karena tiket sudah ditutup; idealnya kondisi keamanan diuji kembali.
Siapkan deteksi dan pemulihan
Monitoring, pencatatan log, dan backup membantu perusahaan mendeteksi dampak serta memulihkan layanan ketika terjadi insiden. Namun, backup bukan solusi untuk menutup vulnerability, sama seperti firewall bukan pengganti patch.
Contoh Kasus Vulnerability di Lingkungan Bisnis
Bayangkan sebuah perusahaan memiliki portal administrasi untuk aplikasi internal. Portal itu dapat diakses dari internet dan menggunakan metode autentikasi yang belum diperkuat. Kerentanannya terletak pada kontrol akses; ancamannya adalah pihak tidak berwenang yang mencoba masuk; risiko bisnisnya mencakup perubahan konfigurasi atau akses ke informasi sensitif.
Langkah awal yang masuk akal adalah membatasi eksposur portal, memperkuat autentikasi, meninjau log akses, dan memeriksa apakah ada indikasi penyalahgunaan. Setelah perbaikan, akses kembali diuji. Ini adalah ilustrasi umum untuk membantu memahami alur penanganan, bukan klaim mengenai insiden pelanggan Arupa.
Kesimpulan
Memahami apa itu vulnerability merupakan langkah awal untuk mengelola keamanan IT secara terukur. Fokusnya bukan sekadar menemukan sebanyak mungkin temuan, melainkan mengetahui kelemahan mana yang penting bagi bisnis, memperbaikinya dengan tepat, dan memastikan mitigasi berhasil.
Perusahaan yang ingin meninjau keamanan jaringan dan kontrol infrastrukturnya dapat mempelajari layanan Network & Security Arupa. Diskusikan ruang lingkup assessment dan kebutuhan pengamanan dengan tim terkait agar solusi yang dipilih sesuai dengan kondisi sistem, bukan berdasarkan asumsi bahwa satu teknologi dapat menutup semua celah.
FAQ
Apakah vulnerability sama dengan virus?
Tidak. Vulnerability adalah kelemahan pada sistem atau kontrol keamanan. Virus merupakan salah satu jenis malware yang dapat memanfaatkan celah tertentu atau menyebar dengan cara lain.
Apakah semua vulnerability memiliki nomor CVE?
Tidak. CVE digunakan untuk mengidentifikasi kerentanan yang dipublikasikan dan memenuhi kriteria pencatatan tertentu. Kelemahan konfigurasi internal atau proses bisnis tidak selalu memiliki nomor CVE.
Apakah vulnerability scanning sudah cukup?
Belum tentu. Pemindaian otomatis membantu memperluas cakupan deteksi, tetapi temuan tetap perlu divalidasi, diprioritaskan, diperbaiki, dan diuji ulang. Sebagian masalah juga memerlukan pemeriksaan manual.
Apakah penggunaan cloud menghilangkan vulnerability?
Tidak. Penyedia cloud dan pelanggan berbagi tanggung jawab sesuai model layanan. Sistem operasi, aplikasi, identitas, konfigurasi, dan data tetap harus diamankan oleh pihak yang bertanggung jawab atas masing-masing komponen.